Databeskyttelse i Nederland er regulert av personvernforordningen, som gjelder direkte, og av den nederlandske implementeringsloven for GDPR, som fyller ut valgmulighetene som forordningen gir medlemslandene. Tilsynet utøves av den nederlandske datatilsynsmyndigheten.
Alt dreier seg om to spørsmål. For det første, finnes det et lovlig grunnlag? Artikkel 6 lister opp seks, og samtykke er bare ett av dem. For de fleste behandlinger i forbindelse med ansettelse og næringsvirksomhet er det korrekte grunnlaget oppfyllelse av en kontrakt, overholdelse av en juridisk forpliktelse eller legitime interesser, og valg av samtykke der det ikke kan gis fritt – slik det vanligvis er tilfelle mellom arbeidsgiver og arbeidstaker – gjør behandlingen ulovlig. For det andre, er behandlingen i samsvar med prinsippene i artikkel 5: lovlighet, rettferdighet og åpenhet, formålsbegrensning, dataminimering, nøyaktighet, lagringsbegrensning, integritet og konfidensialitet, og ansvarlighet. Spesielle kategorier av data, blant annet helsedata, kan bare behandles på de tilleggsgrunnlagene i artikkel 9 og i implementeringsloven.
Enkeltpersoner har håndhevbare rettigheter – tilgang, retting, sletting, begrensning, dataportabilitet og innsigelse – som i prinsippet må besvares innen én måned. En organisasjon som opplever et brudd på personopplysninger, må varsle Datatilsynet innen 72 timer dersom bruddet sannsynligvis vil medføre en risiko for enkeltpersoner, og må også informere disse personene dersom risikoen er høy. Bøter kan utgjøre opptil tjue millioner euro eller fire prosent av den globale årlige omsetningen, avhengig av hva som er høyest.
Denne artikkelen forklarer hver av disse forpliktelsene etter tur og angir hva en organisasjon etablert i Nederland må ha på plass, fra behandlingsregisteret til avtalene med databehandlere.
Hva er den generelle personvernloven, og hva er dens formål?
Personvernloven representerer et omfattende juridisk rammeverk som er utformet for å beskytte personopplysninger og regulere hvordan organisasjoner samler inn, behandler, lagrer og administrerer individuelle data. I Nederland er dette rammeverket primært regulert av personvernforordningen (GDPR) , som etablerer kritiske standarder for databeskyttelse og personvern på tvers av ulike sektorer.
Kjerneprinsipper for databeskyttelse
Det grunnleggende målet med den generelle personvernloven er å gi enkeltpersoner større kontroll over sine personopplysninger, samtidig som det pålegger strenge forpliktelser for enheter som håndterer slike data. Disse prinsippene sikrer at personopplysninger behandles transparent, sikkert og etisk.
Tabellen nedenfor oppsummerer hovedprinsippene som ligger til grunn for den generelle personvernloven, slik den er omtalt i denne artikkelen, og gir konsise definisjoner for hvert prinsipp.
| Prinsipp | Definisjon |
|---|---|
| Lovlighet | Data må samles inn og behandles på legitime og rettferdige måter |
| Formålsbegrensning | Personopplysninger kan kun samles inn for spesifikke, eksplisitte og berettigede formål |
| Dataminimering | Kun nødvendige personopplysninger skal samles inn og oppbevares |
| Åpenhet | Organisasjoner må kommunisere tydelig om formål og bruk av datainnsamling |
| Trygghet | Robuste tiltak må iverksettes for å beskytte data mot brudd og misbruk |
| Ansvarlighet | Organisasjoner er ansvarlige for å overholde forpliktelsene knyttet til databeskyttelse |
| Rettigheter til registrerte | Enkeltpersoner er garantert rett til å få tilgang til, korrigere og slette sine personopplysninger |
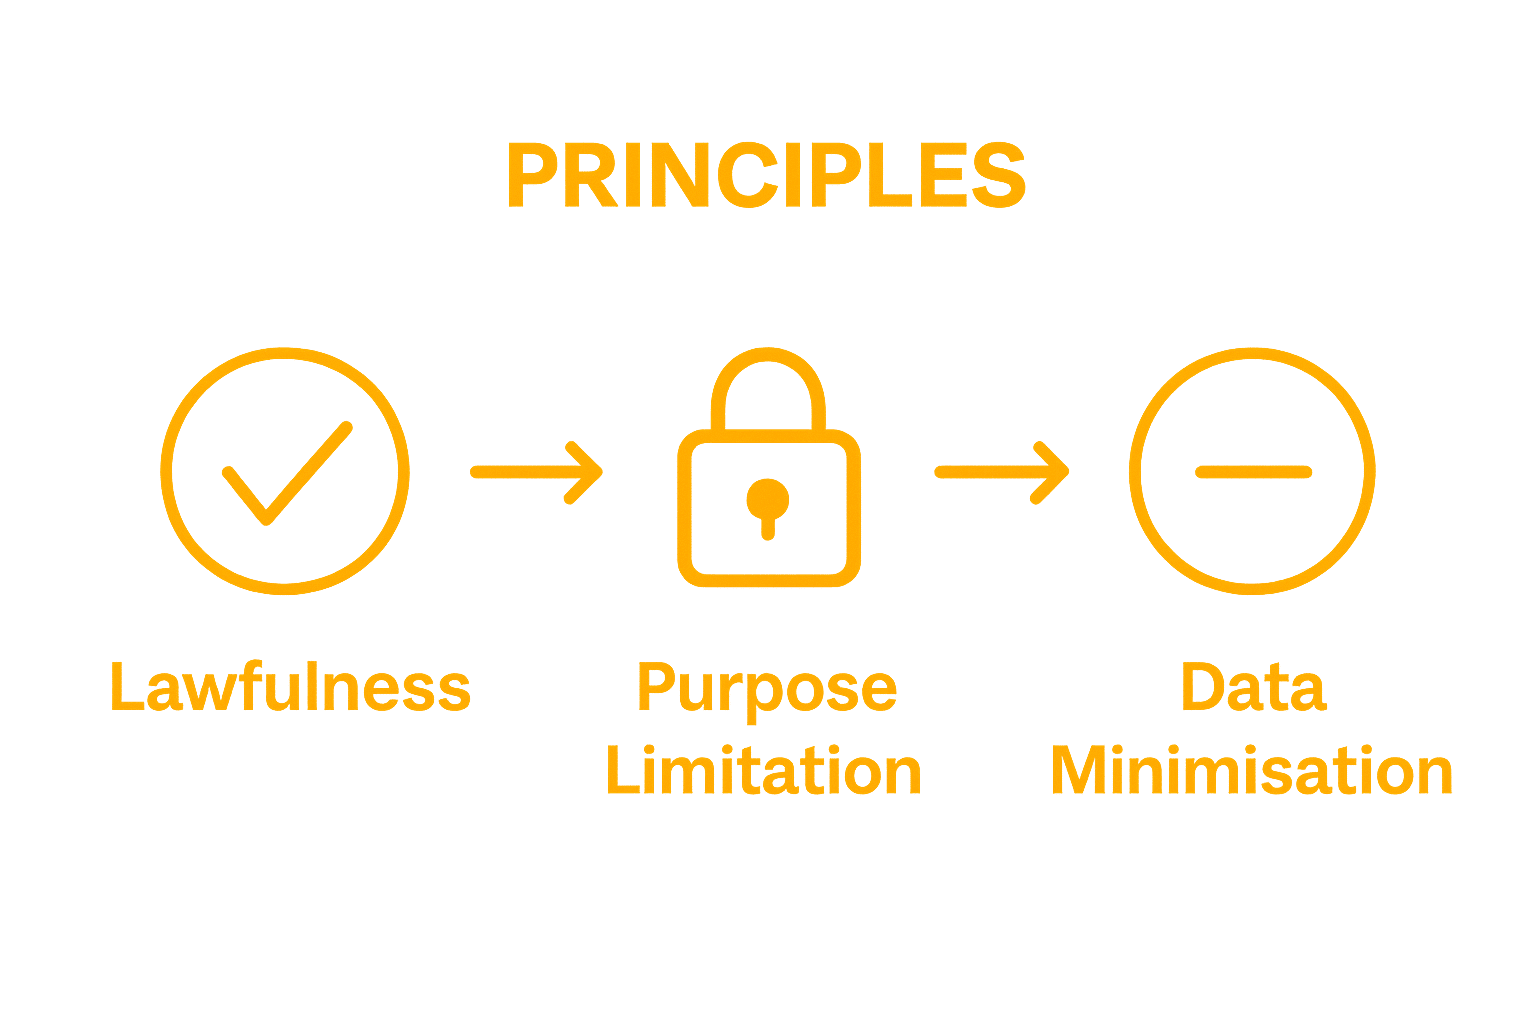
Viktige prinsipper for databeskyttelse inkluderer:
- LovlighetData må samles inn og behandles på legitime og rettferdige måter
- FormålsbegrensningPersonopplysninger kan kun samles inn for spesifikke, eksplisitte og berettigede formål.
- DataminimeringKun nødvendige personopplysninger skal samles inn og oppbevares
Omfang og anvendelse
Den generelle personvernloven gjelder i stor grad på tvers av flere domener, og omfatter bedrifter, offentlige institusjoner, ideelle organisasjoner og enhver enhet som håndterer personopplysninger. Denne omfattende dekningen sikrer omfattende beskyttelse for enkeltpersoner uavhengig av hvilken kontekst dataene deres behandles i.
Loven etablerer klare retningslinjer for organisasjoner angående:
- Innhenting av eksplisitt samtykke til datainnsamling
- Implementering av robuste sikkerhetstiltak for å forhindre datainnbrudd
- Gi enkeltpersoner rett til å få tilgang til, korrigere og slette sine personopplysninger
Ved å skape et standardisert rammeverk, tar den generelle personvernloven sikte på å bygge tillit mellom enkeltpersoner og organisasjoner, fremme ansvarlig datahåndteringspraksis samtidig som grunnleggende personvernrettigheter beskyttes. Denne juridiske tilnærmingen anerkjenner den økende betydningen av personopplysninger i vår digitale tidsalder og søker å balansere teknologisk innovasjon med beskyttelse av individuelt personvern.
Hvorfor er den generelle personvernloven viktig for deg?
Personvernloven har blitt kritisk viktig i en stadig mer digitalisert verden der personopplysninger stadig samles inn, behandles og deles. For enkeltpersoner betyr det å forstå betydningen av disse juridiske rammene å beskytte grunnleggende rettigheter, opprettholde personvernet og forhindre potensielt misbruk av sensitiv informasjon.
Personlig personvern og kontroll
I dagens sammenkoblede digitale økosystem representerer dine personopplysninger en verdifull ressurs som enkelt kan samles inn og tjenes penger på av organisasjoner. Personvernlovgivningen gir deg grunnleggende rettigheter , og gir deg større kontroll over hvordan dine personopplysninger brukes, lagres og deles.
Viktige personlige beskyttelser inkluderer:
- Retten til å vite hvilke data som samles inn om deg
- Muligheten til å be om sletting av dine personopplysninger
- Beskyttelse mot uautorisert datadeling og -behandling
Finansielle og sikkerhetsmessige implikasjoner
Databeskyttelseslover handler ikke bare om personvern, men også om å forhindre potensiell økonomisk skade og sikkerhetsrisikoer. Organisasjoner som ikke implementerer robuste databeskyttelsestiltak kan bli ilagt betydelige økonomiske straffer, noe som gir dem insentiver til å opprettholde høye standarder for datahåndtering og sikkerhet.
Potensielle risikoer ved utilstrekkelig databeskyttelse inkluderer:
- Identitetstyveri
- Økonomisk svindel
- Uautorisert sporing og profilering
- Potensiell misbruk av personopplysninger til målrettet markedsføring
Digitale rettigheter og etiske hensyn
Utover umiddelbar personlig beskyttelse representerer generell personvernlovgivning en bredere forpliktelse til å bevare individuelle rettigheter i den digitale tidsalderen. Disse forskriftene sikrer at teknologiske fremskritt ikke går på bekostning av personvern og autonomi. Ved å etablere klare retningslinjer og ansvarlighetsmekanismer skaper personvernlovgivningen et mer transparent og pålitelig digitalt miljø der enkeltpersoner trygt kan bruke digitale tjenester samtidig som de beholder kontrollen over sin personlige informasjon.
Til syvende og sist handler det å forstå og verdsette generell personvernlovgivning om å anerkjenne din grunnleggende rett til personvern i et stadig mer komplekst digitalt landskap.
Hvordan den generelle personvernloven beskytter personopplysninger
Den generelle personvernloven etablerer et omfattende rammeverk for å beskytte personopplysninger gjennom strukturerte mekanismer som beskytter enkeltpersoners digitale identiteter og forhindrer uautorisert databruk. Loven skaper robuste beskyttelsesstrategier som adresserer flere dimensjoner av datasikkerhet og individuelt personvern.
Datainnsamling og samtykkemekanismer
Informert samtykke er det grunnleggende prinsippet for databeskyttelse. Organisasjoner er juridisk forpliktet til å innhente eksplisitt og tydelig samtykke før de samler inn eller behandler personopplysninger. Dette betyr at enkeltpersoner må være fullt klar over hvilke data som samles inn, hvorfor de samles inn og hvordan de vil bli brukt.
Viktige samtykkekrav inkluderer:
- Tydelig og transparent kommunikasjon om formålene med datainnsamling
- Å gi enkeltpersoner muligheten til å trekke tilbake samtykke når som helst
- Sikre at samtykke gis fritt uten tvang eller skjulte betingelser
Sikkerhets- og behandlingsgarantier
Personvernloven pålegger strenge sikkerhetsprotokoller for organisasjoner som håndterer personopplysninger. Tekniske og organisatoriske tiltak må implementeres for å forhindre uautorisert tilgang, datainnbrudd og potensielt misbruk av sensitiv informasjon.
Kritiske sikkerhetstiltak omfatter:
- Kryptering av personopplysninger under lagring og overføring
- Regelmessige sikkerhetsrevisjoner og sårbarhetsvurderinger
- Strenge tilgangskontroller som begrenser dataeksponering for autorisert personell
Registrerte rettigheter
Det juridiske rammeverket gir enkeltpersoner omfattende rettigheter angående sine personopplysninger. Disse rettighetene sikrer at folk beholder betydelig kontroll over sine digitale identiteter og kan ta proaktive skritt for å beskytte personvernet sitt.
Enkeltpersoner er garantert spesifikk beskyttelse, inkludert:
- Rett til tilgang til personopplysninger som organisasjoner har
- Rett til å be om korrigering av uriktige opplysninger
- Rett til å kreve sletting av personopplysninger under visse omstendigheter
Ved å etablere disse omfattende beskyttelsesmekanismene skaper generell personvernlovgivning et robust økosystem som prioriterer individuelt personvern, fremmer åpenhet og holder organisasjoner ansvarlige for ansvarlig datahåndtering.
Sentrale prinsipper og konsepter i den generelle personvernloven
Personvernloven etablerer et omfattende sett med grunnleggende prinsipper som er utformet for å sikre ansvarlig og etisk håndtering av personopplysninger. Disse prinsippene skaper en strukturert tilnærming til datahåndtering som prioriterer individuelle rettigheter og organisatorisk ansvarlighet.
Grunnleggende juridiske prinsipper
Lovlighet, rettferdighet og åpenhet danner hjørnesteinen i personvernforskriftene. Disse prinsippene krever at organisasjoner må behandle personopplysninger på legitime måter, med tydelig og ærlig kommunikasjon om databruk. Dataminimering er et annet kritisk konsept, som krever at organisasjoner kun samler inn nødvendig informasjon som er direkte relevant for deres spesifiserte formål.
Viktige grunnleggende prinsipper inkluderer:
- Behandler kun data for legitime og eksplisitt definerte formål
- Sikre at datainnsamlingen er transparent og forståelig for enkeltpersoner
- Begrensning av datainnsamling til det som er strengt nødvendig
Rettigheter og beskyttelse for den registrerte
Det juridiske rammeverket etablerer omfattende rettigheter for enkeltpersoner, og forvandler dem fra passive subjekter til aktive forvaltere av sin personlige informasjon. Disse rettighetene gir folk mulighet til å forstå, kontrollere og beskytte sine digitale identiteter i ulike kontekster.
Kritisk personvern omfatter:
- Rett til tilgang til personopplysninger som organisasjoner har
- Rett til å be om umiddelbar korrigering av uriktige opplysninger
- Rett til å kreve fullstendig sletting av personopplysninger
Organisatorisk ansvarlighet og samsvar
Personvernloven legger et betydelig ansvar på organisasjoner for å implementere robuste mekanismer for databeskyttelse. Dette innebærer å utvikle omfattende interne retningslinjer, gjennomføre regelmessige sikkerhetsvurderinger og vedlikeholde detaljert dokumentasjon av databehandlingsaktiviteter.
Organisasjoner må demonstrere:
- Tydelige retningslinjer og prosedyrer for databeskyttelse
- Systematisk tilnærming for å identifisere og redusere databeskyttelsesrisikoer
- Forpliktelse til kontinuerlig forbedring av datahåndteringspraksis
Ved å etablere disse prinsippene skaper generell personvernlovgivning et balansert økosystem som respekterer individuelt personvern, samtidig som det gir organisasjoner klare retningslinjer for ansvarlig datahåndtering.
Anvendelser av generell personvernlovgivning i den virkelige verden
Generell personvernlovgivning oversetter teoretiske personvernprinsipper til praktiske scenarier på tvers av ulike sektorer, og demonstrerer dens kritiske rolle i å beskytte individuelle rettigheter og regulere datahåndtering i komplekse digitale miljøer. Disse anvendelsene gir konkrete eksempler på hvordan juridiske rammeverk beskytter personopplysninger i hverdagslige sammenhenger.
Helse- og personopplysninger
Medisinske institusjoner og helsepersonell representerer et avgjørende domene der personvernlovgivningen spiller en betydelig rolle. Pasientjournaler inneholder svært sensitiv personopplysninger som krever streng beskyttelse og kontrollert tilgang. Sykehus og legekontorer må implementere robuste mekanismer for å sikre at pasientdata forblir konfidensielle og kun deles med uttrykkelig samtykke eller for legitime medisinske formål.
Viktige krav til databeskyttelse i helsevesenet inkluderer:
- Sikring av elektroniske pasientjournaler
- Begrense tilgang til pasientinformasjon
- Innhenting av uttrykkelig samtykke til databehandling
Ansettelse og profesjonelle kontekster
Arbeidsmiljøer representerer en annen kritisk arena for implementering av prinsipper for databeskyttelse. Arbeidsgivere må nøye håndtere ansattes personopplysninger, og balansere organisasjonens behov med individuelle personvernrettigheter. Dette inkluderer håndtering av rekrutteringsdata, prestasjonsrapporter og personlig kontaktinformasjon med streng konfidensialitet og åpenhet.
Profesjonelle databeskyttelsespraksiser omfatter:
- Beskyttelse av ansattes personopplysninger under rekruttering
- Sikring av personaljournaler og prestasjonsevalueringer
- Implementering av transparente retningslinjer for datainnsamling
Digitale tjenester og nettplattformer
Internettbaserte tjenester og digitale plattformer står overfor de mest komplekse utfordringene innen databeskyttelse. Nettbaserte bedrifter må navigere i intrikate krav for innsamling, lagring og behandling av brukerdata . Dette inkluderer administrasjon av brukerregistreringer, sporing av brukerinteraksjoner og beskyttelse av personopplysninger mot potensielle sikkerhetsbrudd eller uautorisert tilgang.
Digitale plattformer må ta hensyn til kritiske hensyn til databeskyttelse, som for eksempel:
- Implementering av transparente mekanismer for brukersamtykke
- Tilby tydelig dokumentasjon på personvernreglene
- Aktivering av brukerkontroll over deling av personopplysninger
Gjennom disse praktiske anvendelsene demonstrerer generell personvernlovgivning sin viktige rolle i å skape et balansert økosystem som respekterer individuelt personvern samtidig som det muliggjør ansvarlig teknologisk innovasjon.
Denne tabellen skisserer praktiske områder der generell personvernlovgivning anvendes, sammen med de spesifikke personvernpraksisene som er relevante for hver sektor som er omtalt i artikkelen.
| Sektor | Fokus på databeskyttelse | Nøkkelpraksis |
|---|---|---|
| Helsevesen | Beskyttelse av sensitiv pasientinformasjon | Sikring av registre, begrenset tilgang, samtykke til deling |
| Sysselsetting | Konfidensialitet av ansattes data | Beskyttelse av rekrutteringsdata, sikre registre |
| Digitale tjenester og plattformer | Brukerdatapersonvern og kontroll over informasjonsdeling | Samtykkemekanismer, personvernregler, brukerkontroller |
Ta kontroll over databeskyttelsen din med personlig juridisk støtte
Er du usikker på hvordan organisasjonen din samler inn, behandler eller sikrer personopplysninger i Nederland? Det kan være stressende å håndtere ansvar i henhold til personvernloven. Artikkelen fremhevet viktigheten av samtykke , åpenhet og din forpliktelse til å beskytte sensitiv informasjon. Mange enkeltpersoner og bedrifter synes disse kravene er overveldende, spesielt når de står overfor teknisk språk eller konsekvensene av en enkelt feil, for eksempel bøter eller tap av tillit.
Med Law & More, du trenger ikke å navigere utfordringer knyttet til databeskyttelse alene. Vårt erfarne team forstår alle nyanser av nederlandsk og europeisk personvernlovgivning og tilbyr klare, skreddersydde juridiske løsninger for å beskytte dine forretnings- og personlige interesser. Sikre deg tryggheten og følg juridiske standarder med selvtillit. Kontakt Law & More i dag for å bestille en time eller be om flerspråklig rådgivning. Ta neste steg mot samsvar og personvern nå.
Ofte stilte spørsmål
Hva er generell personvernlov?
Personvernloven er et juridisk rammeverk som er utformet for å beskytte personopplysninger og regulere hvordan organisasjoner samler inn, behandler, lagrer og administrerer individuelle data, hovedsakelig regulert av personvernforordningen (GDPR).
Hvorfor er den generelle personvernloven viktig?
Denne loven er avgjørende ettersom den gir enkeltpersoner rettigheter over sine personopplysninger, beskytter deres personvern og forhindrer potensielt misbruk av sensitiv informasjon, samtidig som den holder organisasjoner ansvarlige for sine datahåndteringspraksiser.
Hvilke rettigheter har enkeltpersoner i henhold til den generelle personvernloven?
Enkeltpersoner har rett til rettigheter som tilgang til sine personopplysninger, muligheten til å be om korrigering av unøyaktig informasjon og retten til å kreve sletting av sine personopplysninger under visse omstendigheter.
Hvordan sikrer organisasjoner at de overholder personvernloven?
Organisasjoner sikrer samsvar ved å implementere robuste retningslinjer for databeskyttelse, føre dokumentasjon av databehandlingsaktiviteter, gjennomføre regelmessige sikkerhetsvurderinger og innhente uttrykkelig samtykke før de samler inn personopplysninger.