Personvernloven i Nederland består av personvernforordningen (GDPR), som gjelder direkte, og den nederlandske implementeringsloven av GDPR (Uitvoeringswet Algemene verordening gegevensbescherming, UAVG), som fyller ut valgmulighetene GDPR gir medlemslandene. Den nederlandske datatilsynet (Autoriteit Persoonsgegevens, AP) fører tilsyn med overholdelse og kan ilegge bøter; hovedunntaket fra GDPRs rekkevidde er rent personlig eller husholdningsbruk, for eksempel private bilder som er lagret for deg selv.
For enhver organisasjon er det to spørsmål som avgjør de fleste tilfeller: finnes det et lovlig grunnlag for behandlingen, og respekterer den GDPR-prinsippene? Nedenfor forklarer vi både de nederlandske tilleggene i UAVG, enkeltpersoners rettigheter, 72-timers varslingsplikten ved brudd og hva en organisasjon etablert i Nederland må ha på plass.
Innholdsfortegnelse
Hvilke regler gjelder for personopplysninger i Nederland?
GDPR gjelder i alle EUs medlemsland uten implementering, og UAVG legger til nederlandske regler der GDPR tillater det. Sammen gjelder de for selskaper, offentlige organer, stiftelser og alle andre som behandler personopplysninger.
Personopplysninger er all informasjon om en identifisert eller identifiserbar person: et navn, en e-postadresse, et bilde, en IP-adresse eller et kundenummer. Behandlingen omfatter alt du gjør med dem, fra innsamling og lagring til konsultasjon, deling og sletting.
UAVG setter flere nederlandskspesifikke regler. I henhold til artikkel 5 i UAVG trenger et barn under 16 år samtykke fra en forelder eller juridisk representant der behandlingen er basert på samtykke. I henhold til artikkel 46 i UAVG kan borgerservicenummeret (burgerservicenummer, BSN) bare brukes der det er foreskrevet i loven. Artikkel 22 til 30 i UAVG angir unntak for spesielle kategorier av opplysninger.
Hvilket juridisk grunnlag trenger du?
Enhver behandlingsoperasjon krever ett av de seks rettslige grunnlagene i artikkel 6 i GDPR: samtykke, oppfyllelse av en kontrakt, en rettslig forpliktelse, vitale interesser, en offentlig oppgave eller en legitim interesse. Samtykke er bare ett av dem, og ofte ikke det riktige.
For de fleste kommersielle og ansettelsesmessige behandlinger er det korrekte grunnlaget oppfyllelse av en kontrakt, en juridisk forpliktelse eller en legitim interesse. Samtykket må gis fritt, være spesifikt, informert og kunne trekkes tilbake når som helst. Mellom arbeidsgiver og arbeidstaker er det sjelden fritt, så det å stole på det der gjør vanligvis behandlingen ulovlig.
En legitim interesse krever en dokumentert avveiningstest: hva er din interesse, er behandlingen nødvendig for den, og veier den tyngre enn interessene til de berørte personene? Registrer denne vurderingen før du starter, ikke etter en klage.
Hvilke prinsipper må enhver behandling respektere?
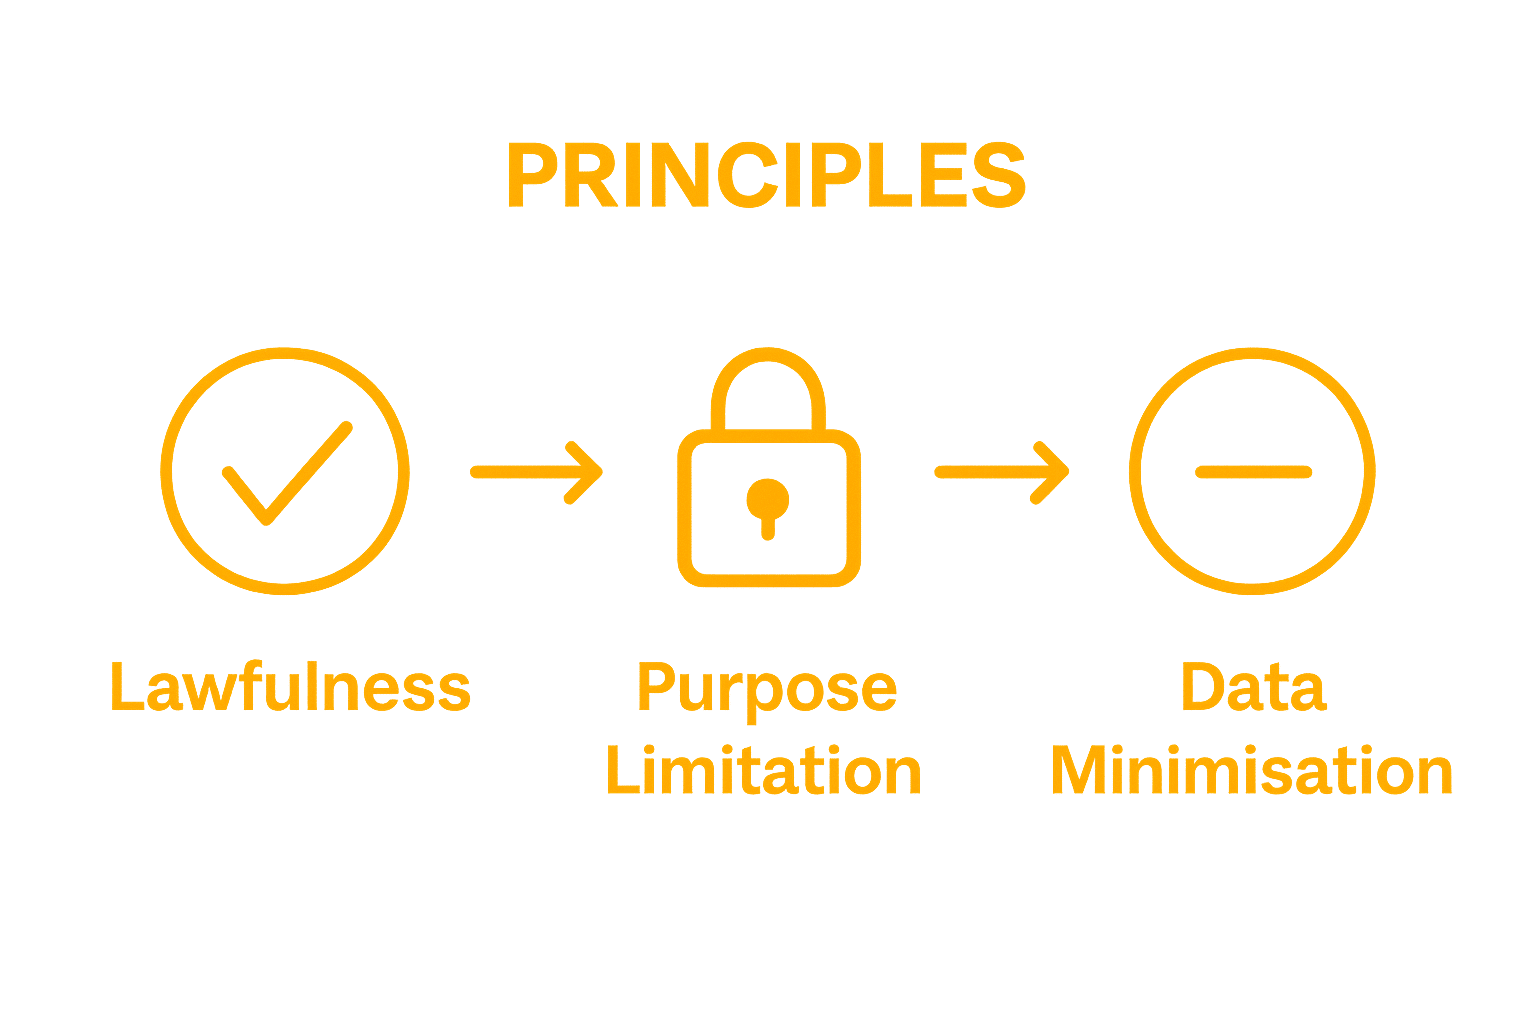
Artikkel 5 i GDPR lister opp prinsippene som gjelder for all behandling, uavhengig av rettslig grunnlag. I henhold til ansvarlighetsprinsippet må du også kunne vise at du overholder dette.
| Prinsipp | Hva det betyr i praksis |
|---|---|
| Lovlighet, rettferdighet og åpenhet | Et lovlig grunnlag, ingen skjult behandling og tydelig informasjon i en personvernerklæring. |
| Formålsbegrensning | Samle inn data for spesifiserte formål, og ikke gjenbruk dem til inkompatible formål. |
| Dataminimering | Samle bare det du trenger til det formålet. |
| Nøyaktighet | Hold dataene korrekte og oppdaterte. |
| Lagringsbegrensning | Slett eller anonymiser data når formålet er oppfylt. |
| Integritet og konfidensialitet | Tilstrekkelig sikkerhet mot uautorisert tilgang, tap og skade. |
| Ansvarlighet | Dokumenter valgene dine slik at du kan vise AP at du overholder dem. |
Når kan du behandle helseopplysninger og andre spesielle kategorier?
Kun med unntak av dette. Data som avslører rasemessig eller etnisk opprinnelse, politiske meninger, religion, fagforeningsmedlemskap, genetiske eller biometriske data brukt til identifikasjon, helse, sexliv eller seksuell legning kan ikke behandles med mindre et unntak i artikkel 9 i GDPR og UAVG gjelder (artikkel 22 i UAVG).
I praksis kan ikke arbeidsgivere registrere arten eller årsaken til en ansatts sykdom; denne informasjonen hører hjemme hos bedriftslegen. Helsepersonell kan behandle helseopplysninger for behandling, underlagt taushetsplikt. Kriminelle opplysninger er underlagt lignende begrensninger i henhold til artikkel 10 i GDPR og UAVG.
Hvilke rettigheter har enkeltpersoner?
Enkeltpersoner kan be om innsyn, retting, sletting, begrensning, dataportabilitet og kan protestere mot behandling, i henhold til artikkel 15 til 22 i GDPR. Du må svare innen én måned, en periode du kan forlenge med to måneder for komplekse forespørsler hvis du informerer personen innen den første måneden (artikkel 12(3) i GDPR).
Innsynsretten er den retten som oftest brukes, ofte som et første skritt i en arbeidsretts- eller kundetvist. Personen har rett til en kopi av dataene, formålene, mottakerne og oppbevaringsperioden. Å avslå eller ignorere en forespørsel kan føre til en klage til AP eller en søknad til retten.
Hva må du gjøre etter et datainnbrudd?
Rapporter det til AP innen 72 timer etter at du har blitt oppmerksom på det, med mindre det er usannsynlig at det vil føre til en risiko for de berørte personene (artikkel 33 i GDPR). Der risikoen er høy, må du også informere disse personene uten unødig forsinkelse (artikkel 34 i GDPR).
Et datainnbrudd (datalek) er ethvert sikkerhetsbrudd som fører til tap av eller uautorisert tilgang til personopplysninger: en mistet bærbar PC, en e-post sendt til feil mottakere, et ransomware-angrep. Registrer alle brudd internt, inkludert de du ikke rapporterer, med fakta, konsekvensene og tiltakene som er iverksatt. Organisasjoner som faller inn under cybersikkerhetsloven (Cyberbeveiligingswet), som trådte i kraft siden 15. august 2026, kan også måtte gi et tidlig varsel om en betydelig hendelse innen 24 timer.
Hva må en organisasjon ha på plass?
I henhold til ansvarlighetsprinsippet må du kunne vise samsvar med dokumenter. Kjernesettet er det samme for de fleste organisasjoner etablert i Nederland.
- En oversikt over behandlingsaktiviteter (artikkel 30 i GDPR), formål, datakategorier og mottakere samt oppbevaringsperioder.
- En personvernerklæring som informerer folk om behandlingen; se vår veiledning om personvernerklæringer i henhold til nederlandsk lov.
- Databehandleravtaler med alle leverandører som behandler personopplysninger på dine vegne (artikkel 28 i GDPR), for eksempel leverandører av skytjenester, lønn og IT-tjenester.
- En konsekvensanalyse av personvern (DPIA) for behandling som sannsynligvis vil medføre høy risiko, for eksempel storskala overvåking eller behandling av helsedata (artikkel 35 i GDPR).
- En personvernombud der kjernevirksomheten din innebærer storstilt overvåking eller storstilt behandling av spesielle kategorier, og alltid for offentlige myndigheter (artikkel 37 i GDPR).
- Sikkerhetstiltak som er passende for risikoen, og en prosedyre for brudd og forespørsler fra enkeltpersoner.
Hva kan den nederlandske databeskyttelsesmyndigheten gjøre?
AP kan etterforske, beordre deg til å bringe behandlingen i orden, ilegge et behandlingsforbud og bøtelegge deg. I henhold til artikkel 83 i GDPR kan bøter for de mest alvorlige overtredelsene nå 20 millioner euro eller 4 % av den globale årlige omsetningen, avhengig av hva som er høyest.
AP bestemmer selv hvilke klager den undersøker, og den tilkjenner ikke erstatning. Personer som har lidt skade, krever dette i sivilretten i henhold til artikkel 82 i GDPR. En bot fra AP er en forvaltningsavgjørelse: du kan protestere innen seks uker og deretter anke til forvaltningsdomstolen.
Hva bør dere som organisasjon sjekke?
- Finnes det et rettslig grunnlag i henhold til artikkel 6 i GDPR for hvert behandlingsformål, og er det dokumentert?
- Er oversikten over behandlingsaktiviteter fullstendig og oppdatert?
- Har dere en databehandleravtale med alle leverandører som håndterer personopplysninger for dere?
- Kan dere svare på forespørsler om innsyn og sletting innen én måned?
- Har dere en prosedyre for brudd som tillater varsling til AP innen 72 timer?
- Bruker du BSN bare der en lov foreskriver det (artikkel 46 i UAVG)?
Hva bør du sjekke som privatperson?
- Les organisasjonens personvernerklæring for å se på hvilket grunnlag og til hvilket formål den bruker dataene dine.
- Send en skriftlig forespørsel om innsyn i henhold til artikkel 15 i GDPR og noter datoen; svaret må sendes innen én måned.
- Trekke tilbake samtykke eller protestere der behandlingen er basert på samtykke eller en legitim interesse.
- Ta vare på kopier av all korrespondanse i tilfelle du klager til AP eller går til retten.
- Hvis du har blitt skadet, kan du vurdere et krav i henhold til artikkel 82 i GDPR i sivilretten.
Hva kan vi gjøre for deg med databeskyttelse?
Våre IT- og personvernadvokater gir råd til organisasjoner og enkeltpersoner om GDPR og UAVG:
- Vi gjennomgår behandlingsaktivitetene dine og oppretter eller kontrollerer behandlingshistorikken din.
- Vi utarbeider personvernerklæringer, databehandleravtaler og retningslinjer for databeskyttelse.
- Vi utfører eller gjennomgår en DPIA for høyrisikobehandling.
- Vi anbefaler varsling til AP og enkeltpersoner innen 72-timersvinduet etter et datainnbrudd.
- Vi håndterer forespørsler og klager om innsyn og sletting, for organisasjoner og enkeltpersoner.
- Vi protesterer mot APs avgjørelser og bøter og anker videre.
Sammendrag
- GDPR gjelder direkte i Nederland; UAVG legger til nederlandske regler, som 16-årsalder for samtykke og begrensninger på bruk av BSN.
- Enhver behandling trenger et lovlig grunnlag i henhold til artikkel 6 i GDPR; samtykke er ofte ikke det riktige, spesielt på arbeidsplassen.
- Spesielle kategorier som helseopplysninger kan bare behandles under et unntak.
- Forespørsler fra enkeltpersoner må besvares innen én måned; brudd må rapporteres til AP innen 72 timer.
- AP kan ilegge bøter på opptil 20 millioner euro eller 4 % av den globale årlige omsetningen.
Ofte stilte spørsmål
Gjelder GDPR direkte i Nederland?
Ja. GDPR gjelder uten implementering; den nederlandske GDPR-implementeringsloven (UAVG) legger bare til regler der GDPR gir rom, for eksempel om spesielle datakategorier og bruk av BSN.
Kreves det alltid samtykke for å behandle personopplysninger?
Nei. Samtykke er ett av seks rettslige grunnlag i artikkel 6 i GDPR. Mesteparten av behandlingen av personopplysninger fra bedrifter og arbeidsgivere er basert på en kontrakt, en juridisk forpliktelse eller en legitim interesse.
Hvor raskt må en organisasjon svare på en forespørsel om tilgang?
Innen én måned etter mottak. For komplekse eller mange forespørsler kan perioden forlenges med to måneder, forutsatt at personen blir informert innen den første måneden (artikkel 12(3) i GDPR).
Når må et datainnbrudd rapporteres?
Innen 72 timer etter at bruddet ble kjent med det, til Autoriteit Persoonsgegevens, med mindre det er usannsynlig at det vil føre til en risiko for de berørte personene. Hvis risikoen er høy, må disse personene også informeres.