I henhold til den nederlandske cybersikkerhetsloven ( Cyberbeveiligingswet , Cbw) må en organisasjon som faller inn under loven rapportere en betydelig hendelse til det nasjonale cybersikkerhetssenteret (NCSC) innen 24 timer, følge opp innen 72 timer og sende inn en endelig rapport innen én måned. Hovedunntaket er finanssektoren: banker og forsikringsselskaper rapporterer i stedet større IKT-hendelser i henhold til DORA til De Nederlandsche Bank eller AFM.
Cbw trådte i kraft 15. august 2026. Den implementerer EUs NIS2-direktiv og erstattet sikkerhetsloven for nettverk og informasjonssystemer ( Wet beveiliging netwerk- en informatiesystemen , Wbni). Vår bredere veiledning til NIS2 og den nederlandske cybersikkerhetsloven dekker aktsomhetsplikten; denne artikkelen omhandler rapporteringsplikten.
Innholdsfortegnelse
Hvilke organisasjoner må rapportere hendelser?
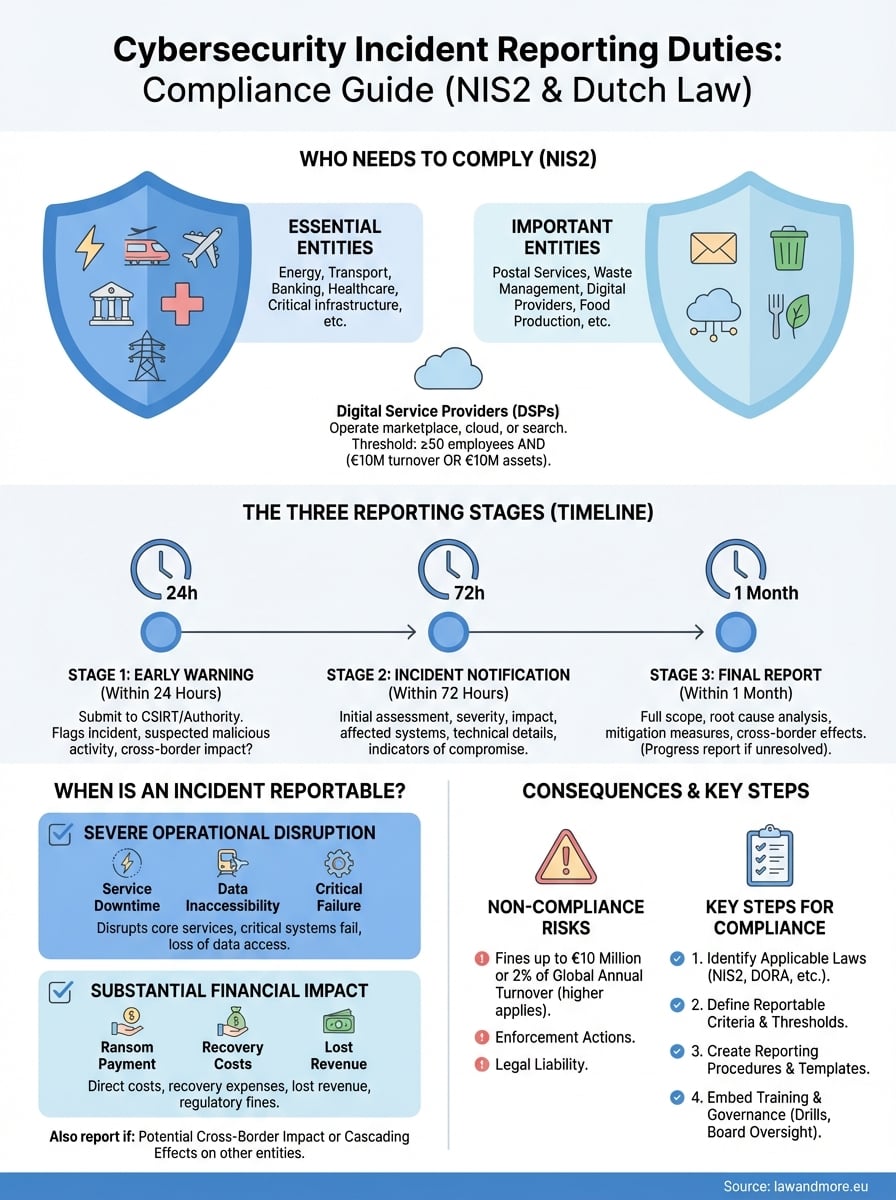
Rapporteringsplikten gjelder essensielle og viktige enheter i atten sektorer. Størrelse avgjør vanligvis om du er med eller ute: store og mellomstore organisasjoner i en oppført sektor er dekket, mindre er vanligvis ikke det.
Essensielle sektorer inkluderer energi, transport, bankvirksomhet, helse, drikkevann, digital infrastruktur, IKT-tjenesteforvaltning og offentlig forvaltning. Viktige sektorer inkluderer posttjenester, avfallshåndtering, kjemikalier, mat, produksjon av medisinsk utstyr, datamaskiner og kjøretøy, og digitale leverandører som nettbaserte markedsplasser og søkemotorer.

Noen leverandører faller inn under loven uavhengig av størrelse, for eksempel DNS-tjenesteleverandører, toppdomeneregistre, tillitstjenesteleverandører og leverandører av offentlige elektroniske kommunikasjonsnett. Om du er essensiell eller viktig endrer ikke rapporteringsfristene. Det endrer intensiteten i tilsynet og den maksimale boten.
Må du registrere deg før du kan rapportere?
Ja. Alle organisasjoner underlagt Cbw må registrere seg i det nasjonale enhetsregisteret som føres av NCSC, med sin sektor, kontaktinformasjon for hendelser og sine internettdomenenavn.
Registeret er slik NCSC, sektorens CSIRT og veileder vet hvem du er, og rapportering gjennom NCSC-portalen forutsetter at du er i det. Endringer i de registrerte opplysningene må formidles videre. Loven legger også ansvaret på styrenivå: ledelsen godkjenner risikostyringstiltakene, er ansvarlig for samsvar og må følge opplæring i cybersikkerhet. For den strafferettslige siden av cybersikkerhet, se vår merknad om Cybercrime III-loven og vår oversikt over samsvarsrammeverkene en nederlandsk bedrift må regne med.
Når er en hendelse betydelig nok til å bli rapportert?
En hendelse er betydelig når den forårsaker, eller kan forårsake, alvorlig forstyrrelse av tjenestene dine eller økonomisk tap, eller betydelig materiell eller ikke-materiell skade på andre. Klokken starter når du blir oppmerksom på den, ikke når etterforskningen din er ferdig.

Cbw bruker selv en åpen standard; sektorspesifikke ministerielle forskrifter setter mer detaljerte terskler. Relevante faktorer er hvor lenge en tjeneste var utilgjengelig og for hvor mange brukere, om data ble åpnet eller endret, om effekter når andre EU-land, og om tjenester til andre essensielle eller viktige enheter blir avbrutt. En skyleverandør hvis driftsstans forstyrrer et sykehus, rapporterer på grunnlag av denne avbruddet, ikke bare sitt eget tap.
Skriv ned din egen terskel før noe skjer. En kort intern klassifiseringsstandard, brukt konsekvent, hjelper teamet ditt med å avgjøre innen timer og viser veilederen etterpå hvorfor en hendelse ble eller ikke ble rapportert.
Hvilke rapporter skal forfalle, og når?
Plikten har tre faser: tidlig varsling innen 24 timer, hendelsesvarsel innen 72 timer og en endelig rapport innen én måned etter varslingen. Hvert trinn ber om flere detaljer enn det forrige.
- Tidlig varsling (24 timer): om hendelsen mistenkes å være forårsaket av ulovlige eller ondsinnede handlinger, og om den kan ha grenseoverskridende virkninger.
- Hendelsesvarsling (72 timer): en oppdatering med en innledende vurdering av alvorlighetsgrad og konsekvens, og der det er tilgjengelig, indikatorer på kompromiss.
- Sluttrapport (én måned): en detaljert beskrivelse, den underliggende årsaken, tiltakene som er iverksatt og eventuelle grenseoverskridende konsekvenser. Hvis hendelsen fortsatt pågår, sender du først inn en fremdriftsrapport og den endelige rapporten innen én måned etter at hendelsen er håndtert.

Leverandører av tillitstjenester må sende inn hendelsesmeldingen innen 24 timer i stedet for 72. Dersom en betydelig hendelse påvirker mottakerne av tjenesten din, må du også informere dem uten unødig forsinkelse og, der det er relevant, fortelle dem hvilke tiltak de kan iverksette selv.
Hvem mottar rapporten din?
Du rapporterer via NCSC-portalen. Derfra går rapporten automatisk til CSIRT-en for din sektor og til din sektorleder.
Tilsynet er fortsatt sektorbasert. Den nederlandske myndigheten for digital infrastruktur ( Rijksinspectie Digitale Infrastructuur , RDI) fører tilsyn med digital infrastruktur og digitale leverandører, Helse- og ungdomsinspektoratet (IGJ) dekker helsetjenester, og De Nederlandsche Bank og AFM dekker finanssektoren. Registrer kontaktinformasjonen til din overordnede i hendelsesplanen din på forhånd.
Hvordan forholder Cbw seg til GDPR og DORA?
Én hendelse kan utløse flere rapporteringsplikter, hver med sin egen myndighet og terskel. Kartlegg dem før en hendelse inntreffer.
Dersom personopplysninger er involvert, krever artikkel 33 i GDPR at du varsler den nederlandske databeskyttelsesmyndigheten ( Autoriteit Persoonsgegevens ) innen 72 timer, med mindre bruddet sannsynligvis ikke vil medføre en risiko for enkeltpersoner. I henhold til artikkel 34 i GDPR må du også informere de berørte personene dersom risikoen for dem er høy. Dersom hendelsen skjedde hos en databehandler, bestemmer databehandleravtalen hvem som varsler hvem. Vår veiledning til personvernforordningen forklarer detaljene.
Finansielle enheter rapporterer større IKT-hendelser i henhold til loven om digital operasjonell robusthet (DORA) til De Nederlandsche Bank eller AFM, og rapporterer ikke den samme hendelsen igjen i henhold til Cbw. Organisasjoner som er utpekt som kritiske enheter i henhold til loven om robusthet overfor kritiske enheter ( Wet weerbaarheid kritieke entiteiten , Wwke), som også trådte i kraft 15. august 2026, må rapportere hendelser som forårsaker betydelig forstyrrelse innen 24 timer i henhold til denne loven.
Hva skjer hvis du rapporterer for sent eller ikke rapporterer i det hele tatt?
Tilsynsmyndigheter kan kreve informasjon, beordre en revisjon, gi bindende instruksjoner, ilegge en ordre med straff ( last order dwangsom ) og ilegge en administrativ bot. NIS2 krever maksimale bøter på minst €10 millioner eller 2 % av den globale årlige omsetningen for essensielle enheter, og minst €7 millioner eller 1.4 % for viktige enheter.
De nøyaktige nederlandske maksimumsgrensene er fastsatt i Cbw. For viktige enheter kan en veileder, som en siste utvei, også suspendere en autorisasjon eller midlertidig utestenge en person fra lederfunksjoner. En sen rapport kan også svekke din posisjon i tvister med kunder; vår merknad om det juridiske ansvaret til styremedlemmer og selskaper forklarer hvor denne eksponeringen ligger.
Hvordan bygger man en prosedyre som fungerer i en reell hendelse?
Frister på 24 og 72 timer overholdes bare hvis dere har bestemt dere på forhånd for hvem som gjør hva. Navngi personen som vurderer hendelsen, personen som godkjenner rapporten, personen som sender den inn og personen som holder kontakten med NCSC, hver med en stedfortreder.

Utarbeid maler for alle tre rapportene og hold dem tilgjengelige offline. Malen for tidlig varsling trenger tidspunkt for deteksjon, type hendelse, berørte systemer, mistenkt ondsinnet aktivitet, mulige grenseoverskridende effekter og en kontaktperson. Kjør en bordøvelse minst én gang i året for å teste arbeidsflyten fra deteksjon til endelig rapport.
Mange rapporteringspliktige hendelser starter hos en leverandør. Sky- eller leverandørkontrakten din bør forplikte leverandøren til å informere deg raskt og gi deg den tekniske informasjonen du trenger for din egen 24-timers rapport. Dette passer inn i de bredere due diligence-forpliktelsene som går gjennom forsyningskjeden.
Hva bør dere sjekke som organisasjon under Cbw?
- Om du er en essensiell eller viktig enhet, og om du er registrert hos NCSC.
- Om du har en skriftlig terskelverdi for en betydelig hendelse som samsvarer med ministerforskriften for din sektor.
- Om en navngitt person og stedfortreder kan sende inn et tidlig varsel innen 24 timer, også om natten og i helgene.
- Hvilke andre plikter gjelder: GDPR (72 timer til Autoriteit Persoonsgegevens), DORA eller Wwke.
- Om styret ditt har godkjent risikostyringstiltakene og fulgt den nødvendige opplæringen.
Hva bør du sjekke som IKT-leverandør?
- Enten du selv faller inn under Cbw, for eksempel som en sky-, datasenter- eller administrert tjenesteleverandør.
- Hvilke varslingsfrister du har avtalt med kunder som er essensielle eller viktige enheter.
- Om du kan levere den tekniske informasjonen kundene dine trenger innenfor 24- og 72-timersfristene.
- Om kontraktene dine angir hvem som informerer sluttbrukere når en hendelse påvirker dem.
Hva kan vi gjøre for deg med rapportering av cybersikkerhetshendelser?
Våre IT-advokater og vår praksis for samsvar med regelverk hjelper deg før, under og etter en hendelse.
- Vi vurderer om organisasjonen din faller inn under Cbw og hvilken type enhet det er.
- Vi utarbeider standarden for hendelsesklassifisering og malene for de tre rapportene.
- Vi gjennomgår tidligvarslingen eller hendelsesmeldingen din før du sender den inn til NCSC.
- Vi justerer Cbw-rapporten med GDPR-varslingen din til Autoriteit Persoonsgegevens.
- Vi utarbeider eller gjennomgår varslingsklausuler i sky- og leverandørkontraktene dine.
- Vi håndterer korrespondansen med veileder etter en rapport.
Sammendrag
- Cbw har gjeldt siden 15. august 2026 og erstatter Wbni.
- Vesentlige hendelser rapporteres gjennom NCSC: tidlig varsling innen 24 timer, varsling innen 72 timer, endelig rapport innen én måned.
- Registrering i NCSCs enhetsregister kommer først.
- GDPR, DORA og Wwke kan pålegge parallelle plikter med sine egne frister.
- En skriftlig terskel, navngitte roller og ferdige maler er det som gjør tidsfristene oppnåelige.
Ofte stilte spørsmål
Må alle cyberhendelser rapporteres til NCSC?
Nei. Kun vesentlige hendelser må rapporteres: hendelser som forårsaker eller kan forårsake alvorlig forstyrrelse eller økonomisk tap, eller betydelig skade på andre. Sektorspesifikke ministerielle forskrifter gir mer detaljerte terskler.
Når starter 24-timersfristen?
Når du blir oppmerksom på den betydelige hendelsen. Du trenger ikke å vente til etterforskningen er fullført; den tidlige advarselen kan være basert på ufullstendig informasjon.
Må jeg også rapportere et datainnbrudd til Autoriteit Persoonsgegevens?
Ja, hvis personopplysninger er involvert og bruddet sannsynligvis vil føre til en risiko for enkeltpersoner. I henhold til artikkel 33 i GDPR må denne varslingen sendes innen 72 timer og løper separat fra Cbw-rapporten.
Gjelder Cbw for banker og forsikringsselskaper?
For hendelsesrapportering følger finansielle enheter DORA og rapporterer større IKT-hendelser til De Nederlandsche Bank eller AFM. De rapporterer ikke den samme hendelsen igjen under Cbw.